Ce dispositif, je l'ai construit pour ma propre activité. Je suis mon premier client, je l'assume, et c'est écrit sur ce site depuis le début. Ce que je propose de mettre en place chez vous, je le fais tourner chez moi tous les jours.
Un point compte plus que le reste : ce n'est pas un outil figé. Il évolue en fonction de ce qui se passe. Chaque incident réel ajoute une règle, et la règle reste.
La situation de départ
Consultant seul, tout reposait sur moi. Les chiffres à rassembler, les comptes rendus à rédiger, les communications à préparer, les vérifications de sécurité toujours remises à plus tard. Des tâches répétitives qui s'accumulaient, et un suivi qui tenait dans ma seule mémoire.
Le vrai risque n'était pas la charge. C'était l'oubli silencieux : une chaîne qui s'arrête sans prévenir, et personne pour s'en apercevoir avant plusieurs jours.
Ce qu'il fallait respecter
Confier des tâches à des assistants automatiques ne se fait pas sans cadre. Les règles ont été posées avant, pas après.
- L'assistant propose, je valide. Aucun d'eux ne décide seul.
- Chacun n'a accès qu'à ce dont il a besoin, et rien de plus.
- Rien de destructif ne doit pouvoir partir tout seul.
- Tout doit laisser une trace consultable, et cette trace ne doit pas pouvoir être réécrite après coup.
- Quand quelque chose casse, la règle qui en découle s'écrit tout de suite.
Ce que j'ai fait, précisément
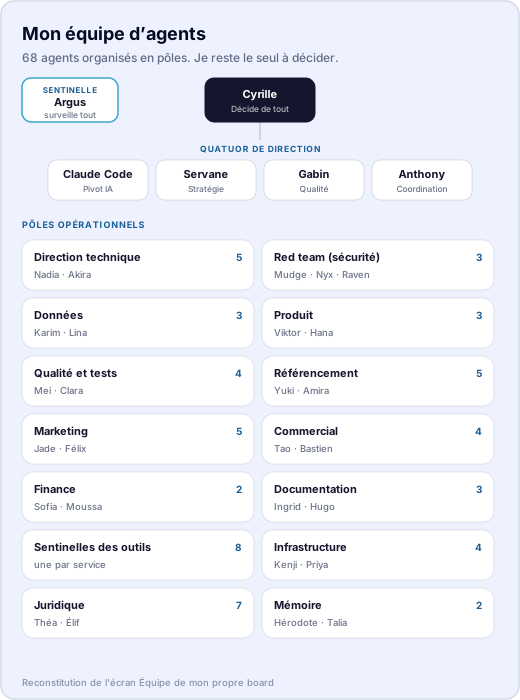
Mon équipe compte aujourd'hui 68 agents, et 47 tâches tournent à heure fixe sans que j'aie à les lancer. Les points suivants sont les garde-fous qui les encadrent.
- Une sentinelle qui vérifie chaque jour que la chaîne de veille a bien tourné.
- Une intendante qui fait chaque matin le tour de tous les projets en cours.
- Un agent d'exploitation qui clôt les alertes résolues quatre fois par jour et produit un bilan quotidien.
- Une cheffe de cabinet qui vérifie chaque jour que les réunions périodiques ont bien été créées.
- Une économe qui surveille le budget trois fois par mois et alerte avant le dépassement.
- Trois agents d'attaque qui testent la sécurité du système chaque semaine, sur trois périmètres différents et trois jours différents. C'est le morceau dont je suis le plus content : chaque faille trouvée reçoit un identifiant, et cet identifiant se retrouve écrit dans le code du correctif, parfois jusque dans le nom du fichier. On peut donc remonter de la faille à sa réparation. Depuis avril 2026, soixante-dix identifiants de ce type figurent dans le code, et le registre de ces tests, qui ne peut être qu'enrichi et jamais réécrit, compte plus de deux cent quatre-vingts entrées horodatées.
- Une sauvegarde automatique déclenchée dès qu'un changement est fait, avec ses garde-fous : elle s'arrête d'elle-même si on n'est pas sur la branche principale (la version de référence du code), elle refuse d'effacer plus de dix fichiers d'un coup, et elle ne bloque jamais le travail en cours même si elle échoue.
- Des permissions écrites agent par agent : chacun a la liste des commandes qu'il a le droit de lancer et des fichiers qu'il a le droit de modifier, rien de plus.
- Un garde-fou qui bloque les commandes destructives avant leur exécution, avec un journal que l'on ne peut qu'enrichir, jamais réécrire.
- Trois registres tenus en ajout seul : les décisions prises et leur raisonnement, les tests de sécurité, et l'activité des agents.
- Un agent chargé de la qualité qui dispose d'un droit de veto sur les mises en production.
- La règle écrite dans chaque mandat : l'agent propose, je valide. Aucun agent ne décide seul.
Ce que ça a changé
Le suivi quotidien ne repose plus sur ma seule mémoire. Le matin, le tour des projets est déjà fait. Les alertes résolues sont fermées sans que j'y pense. Le budget est surveillé avant le dépassement, pas au moment de la facture.
Et surtout, la sécurité n'attend plus que j'aie le temps : elle est testée chaque semaine, et les corrections se lisent dans les fichiers eux-mêmes.
Ce qui a cassé, et ce que j'en ai tiré
Je préfère raconter les deux incidents plutôt que de les taire. C'est exactement ce qui montre que l'outil évolue avec ce qui se passe.
Mai 2026. Un automatisme a été annoncé comme fonctionnant alors qu'une clé d'accès manquait côté serveur. La chaîne était cassée en silence, et personne ne l'a vu. De là est née la règle que j'applique depuis : ne jamais déclarer une chose livrée avant de l'avoir vue tourner de mes propres yeux.
Juillet 2026. Une rafale de clics sur un bouton de validation a annulé cinq traitements en attente et perdu trois validations humaines. Correction apportée : les exécutions sont désormais mises en file et traitées une par une.
Ces deux incidents sont réels et ils sont récents. Un dispositif automatique n'est jamais fini : il se règle avec ce qui lui arrive. Ce que je peux promettre, ce n'est pas l'absence de panne, c'est qu'une panne laisse une trace et produise une règle.
Vous voulez le même genre d'équipe pour votre activité ? Alors vous avez votre version de ce problème. Racontez-la-moi. En un entretien, je vous dis si ça se règle avec un tableur ou s'il faut construire.
Réserver mon échange gratuit